 しらせ(HN)

お疲れ様です。
しらせです。
最近、ニュースを開けばどこかしらの企業やWebシステムからの「個人情報漏えい」やサイバーインシデントの話題が目に入るようになりました。
KDDI、タカラトミー、さくらインターネット、東京メトロ、タイムズカーシェア、焼肉きんぐ、GMO、そしてIDCFでのシステム暗号化(ランサムウェア)被害など、業種を問わず本当に多くの事例が発生しており、実は私も一部で影響を受けた一人です。
2026年に入り、生成AIの急激な進歩によってサイバー攻撃の手法も巧妙化・高頻度化しており、メールアドレスや氏名・住所だけでなく、クレジットカード情報や運転免許証番号といった極めて重要な情報まで漏えいするリスクが高まっています。
「じゃあ一般利用者は指をくわえて漏えいするのを待つだけなのか?」というと、そんなことはありません。
私自身、昔からWebサービスへの情報登録には慎重で、1Passwordや自作のアカウント管理ツール(AKY)を使ってどのサイトに何を登録したかをメモして管理していました。
そして9月以降、相次ぐインシデントを受けて、登録済みWebサービスの大掃除(退会・整理)を黙々と進めていました。
今回はITにあまり詳しくない方でも今すぐに実践できる、IT生活における4つの自衛対策を分かりやすくまとめましたのでご紹介します。
もくじ
前提:情報漏えい被害を「100%防ぐ」のは不可能
自分の個人情報は誰にも知られたくないのが当然ですが、ネットショッピングやオンラインバンキング、予約・決済など、現代社会で便利にITサービスを使う以上、相手企業に自分の情報を預けることは避けられません。
私たちは「相手企業の安全管理体制」を信頼して情報を預け、その対価として便利なサービスを受けています。
しかし、その基盤であるITシステムは100%完全で堅牢なものではありません。
システムの潜在的な脆弱性を突かれたり、従業員の端末紛失や内部不正があったり、外部からの標的型攻撃を受けたりと、サービスは常に漏えいリスクを抱えた状態で動いています。
さらに最近では、攻撃者が生成AIを活用して攻撃の隙間を効率的に広げているのが現状です。
「Webサービスを一切使わない」という生活ができない以上、「自分たちの情報は常に漏えいリスクに晒されている」という前提に立ち、被害に遭った際の影響を最小限に抑える行動をとることが重要なのです。
対策①:必要以上の情報を登録しない(情報の最小化)
この前提のうえで、最も手軽で効果的な初級の対策が
「必要以上に情報を登録しない(データの最小化)」
です。
「会員登録で〇〇%オフクーポンプレゼント!」「新規登録で手数料無料!」など、企業は会員獲得のために様々な特典を用意して登録を促してきます。
しかし、特典目当ての安易な登録は一歩立ち止まりましょう。
- 本当にその企業に大切な個人情報を預けても良いのか?
- そのサービスは日常でどれくらいの頻度で使うのか?
- 登録しなくても他の手段で困らないのではないか?
不要なら「最初から登録しない」のが一番の防衛策です。
どうしても利用したい欲望に勝てない場合でも、まずは必須項目だけを入力し、任意項目は空欄にしておくだけでも違います。
たまにしか使わないサービスにクレジットカード情報を登録したまま放置しておくのは非常に危険です。
万が一の漏えい時にも、影響範囲を最小限に限定することができます。
対策②:Webサービスの利用状況を把握・管理する(管理徹底)
過去に登録したWebサービスが増えてくると、「あ、このショッピングサイト前に登録してたんだっけ……」というように、登録したこと自体を忘れて放置してしまうケースが多発します。
そんな経験ありませんか?
ありますよね?
「忘れ去られたアカウント」が攻撃を受けて漏えいしても気づけないため、これは非常に危険な状態です。
私は普段、パスワードマネージャーの「1Password」や、以前自作してVectorで公開しているWindowsPC向け暗号化アカウント管理ツール「AKY(アカウントを管理するやつ)」を利用して、どこに・何を登録したか、退会したかを一覧で管理しています。
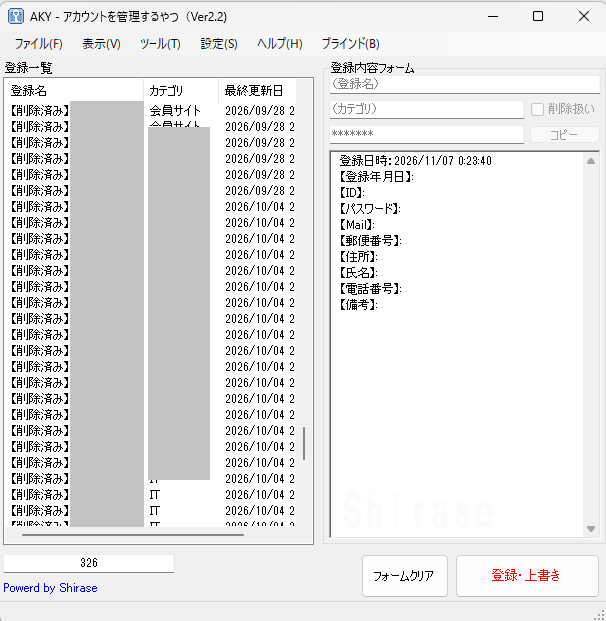
市販のマネージャーアプリでもメモ帳アプリでも構いませんので、まずは「自分がどのサービスにアカウントを持っているか」を可視化して管理する習慣をつけましょう。
対策③:基本セキュリティ対策の徹底(使い回し防止・2段階認証)
3つ目の対策は、Webサービス側で用意されているセキュリティ設定をしっかり使い倒すことです。
- パスワードを他のサービスと使い回していませんか?
- 生年月日や単純な文字列など、推測されやすいパスワードになっていませんか?
- 2段階認証(MFA)やパスキー、SMS・メール認証などの多要素認証を設定していますか?
もしどこか一つのサービスからパスワードが漏えいした場合、攻撃者はそのIDとパスワードの組み合わせを使って他の主要サービスへ自動でログインを試みます(リスト型攻撃)。
パスワードを全サービスで固有のものにし、2段階認証やパスキーを設定しておけば、仮にパスワードが盗まれても不正アクセスを水際で防ぐことができます。
対策④:使っていないサイトは「情報をランダム化して退会」(リスクを減らす)
もう使う予定がないサイト、何年も放置しているサイトがあれば、迷わず「退会(アカウント削除)」をしましょう。
9月以降、私が休日を使ってひたすら集中して取り組んだのがこの作業です。
ただし、ここで重要なテクニックがあります。
「退会ボタンを押す前に、登録情報を実在しないダミー情報に書き換えてから退会する」という手法です。
なぜわざわざ情報を書き換えてから退会するのか?
システム開発の裏側の話になりますが、多くのWebサービスでは退会処理を行っても、データベース上から即座にデータを物理削除(ハードデリート)せず、単に「退会フラグ=1」のように書き換えるだけの「論理削除(ソフトデリート)」で処理しているケースが多いためです。
昨今「過去に退会したはずのユーザーの個人情報も一緒に漏えいしていた」というニュースをよく耳にするのは、これが理由です。
そのため、退会フォームへ進む前に登録情報を適当なダミーデータに更新しておけば、万が一データベースが丸ごと流出しても被害を受けずに済みます。
私の場合、メールアドレスだけは変えないようにしています。
漏えいしても影響は小さく、漏えいの際の問い合わせの対応などで必要になるからです。
- 氏名:副産物 太郎 ➔ 乱打 無(ランダ ムウ)
- 住所:東京都〇〇区…… ➔ 沖縄県〇〇市……(実在しない適当な住所)
- 電話番号:090-XXXX-XXXX ➔ デタラメな番号
- メールアドレスの扱い:メールアドレス変更時に「変更確認メール」の受信が必要なサイトが多いため、メアドの変更は難しい場合があります。(※最悪メールアドレスだけの漏えいであれば迷惑メールが届く程度にリスクを抑えられます)
- 変更情報のメモ:退会手続きが完了するまでの間、万が一問い合わせが必要になった場合に備え、変更後のダミー情報を一時的にメモしておきましょう。
- サブスク・連携の解除:事前に有料課金(サブスクリプション)の解約や、SNS等の外部連携解除を必ず済ませておいてください。
- 利用規約の確認:規約上で「退会と同時にデータを完全に削除する」と明記されているサービスであれば、この上書き作業は必須ではありません。
この書き換えは全てのサイトで対応できるものではありません。
変更できない項目があったり書き換え回数制限があるサイトもあります。
その際は無理に変えようとせずに一旦FAQなどをご確認の上、サポート等へ連絡して情報削除依頼を確認することが重要です。
※この手順は私の実体験を基にした内容となっています。
本手順を実際に適用する場合、Webサイトの仕様をよくご確認の上自己責任にて実施ください。
また本手順の実施によって生じた損害や不利益については一切責任を負いません。
まとめ
スマホで手軽に会員登録ができる便利な時代ですが、その裏側には常に「漏えいのリスク」が潜んでいます。
「もう自分がどのサイトに登録したか分からない……」という状態に陥る前に、一度利用中のサービスを洗い出し、不要なアカウントはダミー上書きからの退会整理を進めてみてはいかがでしょうか。
ちなみに、私は10月4日に花キューピットの個人情報を変えた後で退会し、5日後の10月9日に被害に遭い、難を逃れました。(名前は亜となっています)
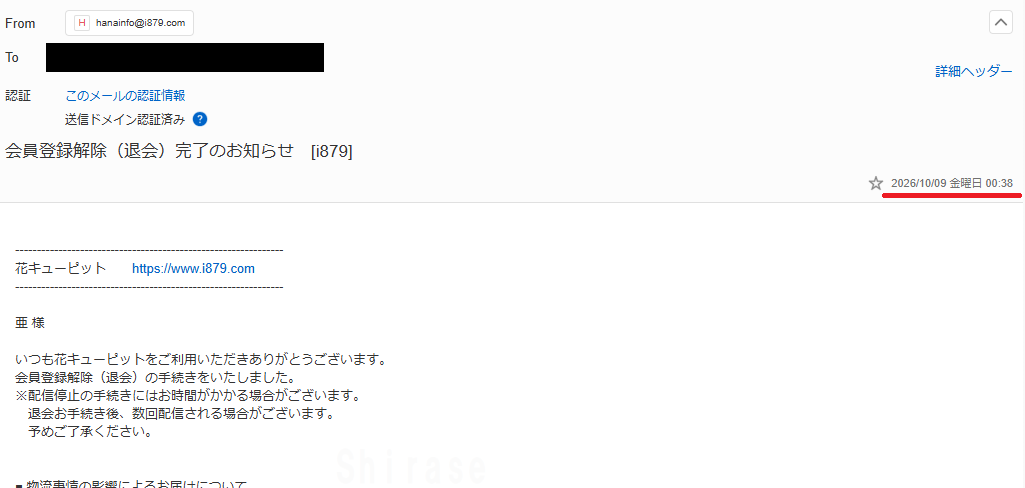
自分の身は自分(と正しい設定)で守る!を合言葉に、今すぐにできる対策を進めていきましょう。
以上
おつかれさまでした。